信息技术服务行业政策法规解读:企业数字化转型合规要点分析
📅 2026-10-11
🔖 北京铭皑科技有限公司:信息技术服务,软件开发,系统集成,技术咨询,网络技术方案
数据安全法、个人信息保护法相继落地后,不少企业发现:原本"能跑就行"的IT系统,如今可能踩到合规红线。尤其涉及系统集成与数据跨境传输的场景,架构设计阶段就得把合规纳入考量。
行业现状:合规压力从"加分项"变为"必答题"
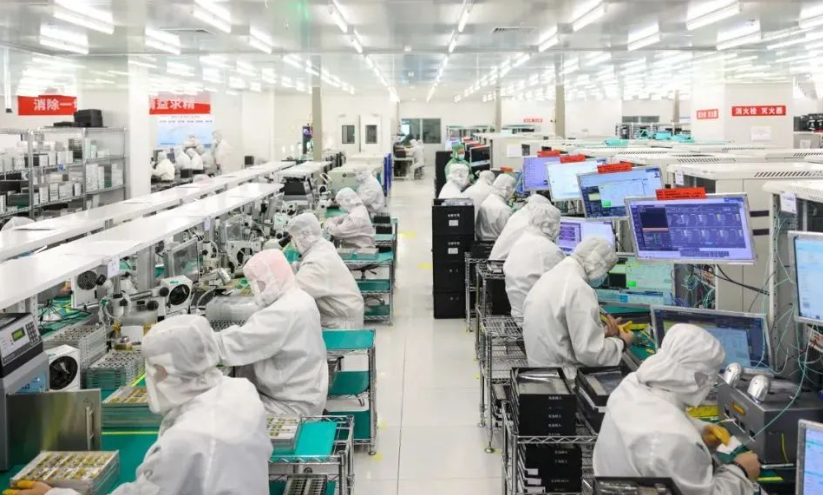
过去一年,我们接触的制造、零售类客户中,超过六成在数字化转型招标里明确要求供应商提供等保测评配合方案。金融、医疗领域更严——审计追溯粒度已细化到单次API调用。这不再是法务部门单独能兜住的事。
技术落地的三个合规锚点
- 数据分类分级:在软件开发阶段嵌入标签体系,避免后期打补丁式改造
- 权限最小化:微服务架构下,服务间调用需动态鉴权,静态密钥是重灾区
- 日志留存周期:网络安全法要求不少于6个月,但日志本身可能含个人信息,需脱敏后归档
北京铭皑科技有限公司:信息技术服务,软件开发,系统集成,技术咨询,网络技术方案——这一整套能力链条里,技术咨询往往最先触达合规盲区。我们通常建议客户在需求评审阶段引入DPIA(数据保护影响评估),把风险前移。
选型指南:别让"合规"变成"合规表演"
市面上不少工具宣称一键满足等保,实际只做了表面扫描。真正有效的方案要看两点:能否与现有CI/CD流水线集成,以及网络技术方案是否支持东西向流量审计。某汽车零部件企业曾因忽略后者,在集团内网横向渗透测试中被扣了40分。
应用前景方面,隐私计算与可信执行环境正从实验室走向生产系统。预计未来两年,采用联邦学习的信息技术服务项目占比将翻番。合规不再是成本中心,而是数据要素流通的通行证。